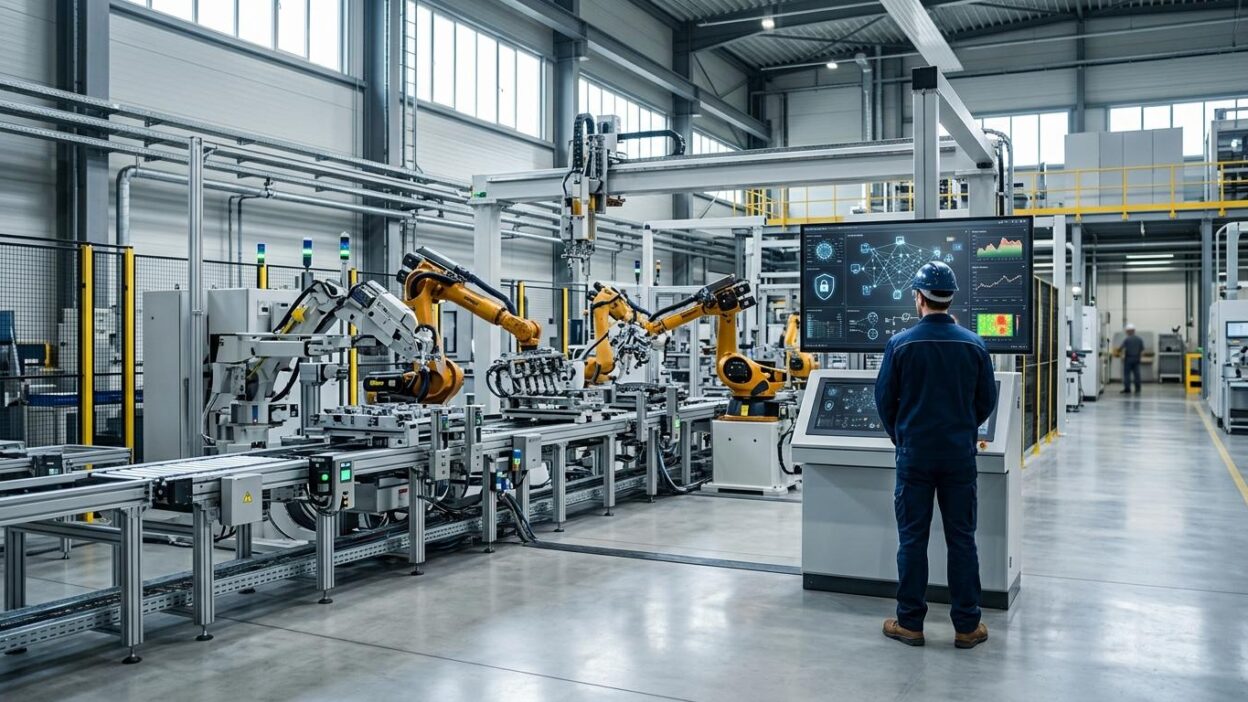
Produktionsanlagen werden zunehmend mit Sensorik, vernetzten Steuerungen und KI-basierten Auswertungssystemen ausgestattet. Damit verschiebt sich auch die Verantwortung für IT-Sicherheit in Produktionsanlagen: Es geht nicht mehr nur um Büro-IT, sondern um ein Zusammenspiel aus Software, Netzwerken, Steuerungstechnik und mechanischen Komponenten, die den laufenden Betrieb tragen. Wer eine Anlage nachrüstet, um Daten in Echtzeit zu erfassen und automatisiert zu reagieren, muss zugleich klären, wer für welche Schicht der Infrastruktur zuständig ist und wie Zwischenfälle erkannt und eingedämmt werden.
Dieser Beitrag ordnet die wichtigsten organisatorischen Bausteine, mit denen sich digitalisierte Fertigungsumgebungen absichern lassen. Er richtet sich an Verantwortliche, die IT-Governance nicht als reine Compliance-Übung verstehen, sondern als praktische Grundlage für einen stabilen Anlagenbetrieb.
TL;DR — Das Wichtigste in Kürze
- IT-Sicherheit für Produktionsanlagen erfordert klare Zuständigkeiten zwischen IT, OT und Fachabteilungen.
- Netzwerksegmentierung und Zugriffskontrolle begrenzen die Ausbreitung von Störungen und Angriffen.
- Monitoring und Patchmanagement müssen auf die Betriebszeiten der Produktion abgestimmt sein.
- Auch physische Infrastruktur, von Verkabelung bis Gehäusetechnik, beeinflusst die Zuverlässigkeit digitaler Systeme.
- Schulung und wiederkehrende Prozessprüfungen sind ebenso wichtig wie technische Maßnahmen.
Warum IT-Sicherheit für Produktionsanlagen heute Chefsache ist
Vernetzte Sensorik und KI-Steuerung als neue Angriffsfläche
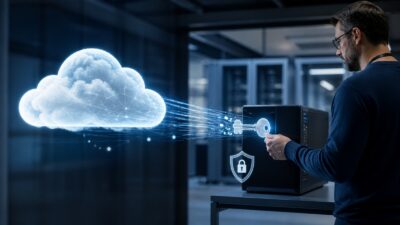
Je mehr Sensoren, Kameras und Steuerungsmodule eine Anlage besitzt, desto größer wird die Zahl der Schnittstellen, über die Störungen oder unbefugte Zugriffe entstehen können. Klassische Produktionsnetzwerke waren oft physisch getrennt vom übrigen Firmennetz; mit der Einbindung von KI-Auswertungen, die Daten zentral verarbeiten oder in Cloud-Umgebungen abgleichen, verschwimmt diese Trennung zunehmend. Jede zusätzliche Vernetzung bringt einen potenziellen Angriffspunkt mit sich.
Governance-Strukturen für hybride IT/OT-Umgebungen
Verantwortliche stehen deshalb vor der Aufgabe, klassische IT-Governance mit den Anforderungen der Betriebstechnik (OT) zu verbinden. Während IT-Abteilungen traditionell auf Patchzyklen, Zugriffsrechte und Netzwerksicherheit fokussiert sind, denken Produktionsverantwortliche in Verfügbarkeit, Taktzeiten und Wartungsfenstern. Eine funktionierende Governance-Struktur legt vor allem fest, wer im Ernstfall entscheidungsbefugt ist und wie schnell Maßnahmen bei einem Sicherheitsvorfall greifen dürfen, ohne den laufenden Betrieb unnötig zu unterbrechen.
Die Checkliste: Kernbereiche der Absicherung
Netzwerksegmentierung und Zugriffskontrolle
Eine saubere Segmentierung trennt Produktionsnetzwerke von Verwaltungs- und Gästenetzen und begrenzt so, wie weit sich eine Störung ausbreiten kann. Zugriffsrechte sollten nach dem Prinzip der minimal notwendigen Berechtigung vergeben werden, insbesondere für externe Dienstleister, die Wartungszugriffe auf Maschinensteuerungen benötigen. Wichtige Prüfpunkte sind dabei unter anderem:
- klare Trennung zwischen Produktions-, Büro- und Gästenetzwerken,
- dokumentierte Freigabeprozesse für Fernzugriffe auf Steuerungssysteme,
- regelmäßige Überprüfung, welche Konten tatsächlich noch aktiv genutzt werden.
Monitoring, Patchmanagement und Incident Response
Kontinuierliches Monitoring erkennt Abweichungen im Netzwerkverkehr oder in Sensordaten frühzeitig, bevor sie sich auf die Produktqualität auswirken. Patchmanagement in Produktionsumgebungen unterscheidet sich von Büro-IT dadurch, dass Updates häufig nur in geplanten Stillstandsfenstern eingespielt werden können. Eine Incident-Response-Planung sollte deshalb vorab festlegen, welche Systeme im Zweifel isoliert werden dürfen, ohne die gesamte Fertigungslinie zum Stillstand zu bringen.
Physische Infrastruktur als Fundament
Digitale Sicherheitsmaßnahmen greifen nur, wenn auch die physische Ebene einer Anlage zuverlässig funktioniert. Kabelführungen, Gehäuse, Durchführungen und mechanische Verbindungselemente – bis hin zu Bauteilen wie einer Hohlschraube für Leitungsdurchführungen im Maschinen- und Anlagenbau – sorgen dafür, dass Sensorik und Steuerungstechnik überhaupt stabil arbeiten können.
Organisatorische Verantwortung: Rollen und Prozesse
Zusammenspiel von IT, OT und Fachabteilungen
Ohne klar definierte Schnittstellen zwischen IT-Abteilung, Instandhaltung und Produktionsleitung entstehen leicht Lücken in der Verantwortung. Ein bewährter Ansatz ist die Bildung interdisziplinärer Gremien, die nicht nur beim Rollout neuer Sensorik oder KI-Module zusammenarbeiten, sondern auch im laufenden Betrieb regelmäßig zusammenkommen, um Meldewege zu pflegen und Zuständigkeiten bei Veränderungen der Anlage nachzuschärfen. So bleibt die Abstimmung zwischen den Bereichen ein fortlaufender Prozess und nicht nur ein einmaliger Schritt vor der Inbetriebnahme.
Schulung und Awareness als kontinuierlicher Prozess
Technische Maßnahmen entfalten ihre Wirkung nur, wenn Mitarbeitende sie im Alltag auch anwenden. Schulungen zu sicherem Verhalten im Umgang mit vernetzten Maschinen, zu Meldewegen bei Auffälligkeiten und zum Umgang mit Fernzugriffen sollten wiederkehrend stattfinden, nicht nur bei der Einführung neuer Systeme. Gerade bei KI-gestützten Anlagen ist ein wacher Blick der Belegschaft eine sinnvolle Ergänzung zu automatisierten Kontrollen.
Was das für die Praxis bedeutet
Priorisierung nach Risiko
Nicht jede Maßnahme lässt sich gleichzeitig umsetzen, weshalb eine Priorisierung nach Risiko und Auswirkung sinnvoll ist. Anlagen, die besonders sensible Daten verarbeiten oder deren Ausfall die gesamte Produktion beeinträchtigen würde, sollten zuerst abgesichert werden. Eine grobe Einordnung nach Kritikalität hilft dabei, begrenzte Ressourcen dort einzusetzen, wo der größte Nutzen entsteht, statt alle Bereiche gleichmäßig, aber oberflächlich zu behandeln.
Iterative Umsetzung statt Big-Bang
Eine vollständige Absicherung lässt sich selten in einem einzigen Projekt umsetzen. Sinnvoller ist ein iteratives Vorgehen, bei dem einzelne Anlagenbereiche schrittweise auf den neuen Stand gebracht und die Erfahrungen aus einem Abschnitt in den nächsten übernommen werden. Diese Vorgehensweise erlaubt es auch, organisatorische Prozesse wie Meldewege oder Freigabeverfahren laufend anzupassen, statt sie einmalig festzulegen und danach unverändert zu lassen. Wichtig ist dabei, dass die Verantwortung für die fortlaufende Pflege dieser Prozesse klar einer Rolle oder einem Gremium zugeordnet bleibt, damit die Absicherung nicht mit der Zeit an Substanz verliert.
Externe Audits und Zertifizierungen als Kontrollinstanz
Interne Checklisten allein reichen nicht aus, um die IT-Sicherheit von Produktionsanlagen dauerhaft nachzuweisen und zu verbessern. Erst der Blick von außen deckt blinde Flecken auf, die im Tagesgeschäft übersehen werden. Externe Prüfinstanzen bewerten Netzwerksegmentierung, Rechtevergabe und Notfallprozesse nach objektiven Maßstäben und liefern damit eine belastbare Grundlage für Investitionsentscheidungen im Jahr 2026.
Normen und Standards als Orientierung
Regelwerke wie IEC 62443 oder ISO 27001 bilden einen anerkannten Rahmen, an dem sich Verantwortliche orientieren können. Sie definieren Reifegrade für Segmentierung, Zugriffskontrolle und Risikomanagement in industriellen Umgebungen. Eine Zertifizierung ersetzt keine gelebte Sicherheitskultur, gibt aber messbare Kriterien vor, mit denen sich Fortschritte über mehrere Jahre hinweg dokumentieren lassen.
Auditzyklen fest im Kalender verankern
Regelmäßige, wiederkehrende Prüfungen verhindern, dass Sicherheitsmaßnahmen nach der Einführung in Vergessenheit geraten. Sinnvoll ist ein jährlicher Grundzyklus, ergänzt durch anlassbezogene Kontrollen nach größeren Umbauten an Maschinen oder KI-Systemen. Ergebnisse sollten in strukturierten Berichten festgehalten und mit klaren Fristen für Nachbesserungen verknüpft werden. So wird IT-Sicherheit für Produktionsanlagen nicht zum einmaligen Projekt, sondern zu einem überprüfbaren, kontinuierlichen Bestandteil der Unternehmenssteuerung, der auch gegenüber Kunden und Versicherern glaubwürdig belegt werden kann.
Lieferketten und Drittanbieter als unterschätztes Risiko
Viele Verantwortliche konzentrieren sich bei der IT-Sicherheit für Produktionsanlagen auf interne Systeme und übersehen dabei, dass ein erheblicher Teil der Angriffsfläche über externe Partner entsteht. Maschinenhersteller, Systemintegratoren und Softwarelieferanten erhalten häufig Fernzugriff auf Anlagen, um Wartung oder Updates durchzuführen. Diese Zugänge werden in vielen Unternehmen nicht ausreichend dokumentiert oder zeitlich begrenzt, wodurch sie zu dauerhaften Einfallstoren werden können.
Vertragliche Mindestanforderungen definieren
Verträge mit Lieferanten und Dienstleistern sollten verbindliche Sicherheitsstandards festschreiben, etwa zu Verschlüsselung, Protokollierung von Zugriffen und Meldepflichten bei Sicherheitsvorfällen. Eine strukturierte Checkliste für IT-Sicherheit in Produktionsanlagen sollte daher auch Beschaffungsprozesse einschließen, damit neue Komponenten und KI-Module nicht ungeprüft in bestehende Netzwerke integriert werden. Ohne solche Vorgaben entstehen Abhängigkeiten, die im Ernstfall kaum kontrollierbar sind.
Transparenz über die gesamte Lieferkette schaffen
Unternehmen sollten ein aktuelles Verzeichnis aller externen Zugänge, verwendeten Komponenten und deren Update-Status führen. Besonders bei KI-gestützten Systemen, die auf Modelle oder Trainingsdaten von Drittanbietern zurückgreifen, ist Nachvollziehbarkeit entscheidend. Regelmäßige Bewertungen der Lieferkette helfen, Schwachstellen frühzeitig zu erkennen, bevor sie sich auf die Verfügbarkeit oder Integrität der Produktionsumgebung auswirken. So bleibt die IT-Sicherheit für Produktionsanlagen auch bei komplexen, mehrstufigen Zulieferstrukturen belastbar.
Bildquelle: KI-generiert (Nano Banana 2)

Nach ihrem Studium im Jahr 2017 hat Anna eine Karriere in einer großen Unternehmensberatung im Bereich Organisationsentwicklung begonnen. Sie beschäftigt sich intensiv mit Veränderungsprozessen und dem Coaching von Mitarbeitenden im Change-Management.