
VSTO-Add-ins prüfen und signieren – Tools und Strategien für Unternehmen
Einleitung
In diesem Artikel stellen wir Tools für VSTO vor – und unten zeigen wir unsere Softwarelösung.
Unternehmen setzen seit vielen Jahren auf VSTO-Add-ins (Visual Studio Tools for Office), um den Funktionsumfang von Excel, Word oder Outlook zu erweitern. Diese Add-ins ermöglichen Automatisierungen, Schnittstellen zu Fachsystemen oder die Abbildung komplexer Geschäftslogiken direkt in den bekannten Office-Programmen.
Doch mit der Flexibilität steigt auch das Risiko: Ohne klare Prozesse für Prüfung und Signierung von Add-ins drohen Sicherheitslücken, Datenmanipulationen oder Integritätsprobleme. Deshalb rückt die Frage in den Fokus, wie Unternehmen ein VSTO Tool prüfen können und warum eine Office Add-in Signierung Software für den sicheren Einsatz unverzichtbar ist.
VSTO-Add-ins – eine kurze Einführung
VSTO (Visual Studio Tools for Office) ist ein Framework von Microsoft, das es ermöglicht, Erweiterungen für Office auf Basis von .NET und C# zu entwickeln.
Typische Einsatzgebiete:
- Automatisierung von Reports in Excel
- CRM- oder ERP-Integrationen in Outlook
- Erweiterte Dokumentenvorlagen in Word
- Individuelle Analysefunktionen für Fachabteilungen
Ein Vorteil: Add-ins laufen nahtlos in der gewohnten Office-Umgebung. Ein Nachteil: Sie besitzen weitreichende Zugriffsrechte und können dadurch zu einem Sicherheitsrisiko werden.
Risiken unsignierter Add-ins
Unternehmen, die VSTO-Add-ins ohne Prüfung und Signierung einsetzen, laufen Gefahr, Angriffsvektoren zu öffnen.
- Manipulation durch Dritte – Add-ins ohne Signatur können verändert und mit Schadcode versehen werden.
- Verlust der Integrität – Ohne Prüftools ist unklar, ob Add-ins noch dem geprüften Stand entsprechen.
- Compliance-Verstöße – Branchen wie Finanzwesen oder Gesundheitssektor müssen nachweisen, dass Software geprüft und freigegeben wurde.
- Fehlerhafte Abläufe – Kleine Logikfehler im Code können massive Folgen für Unternehmensprozesse haben.
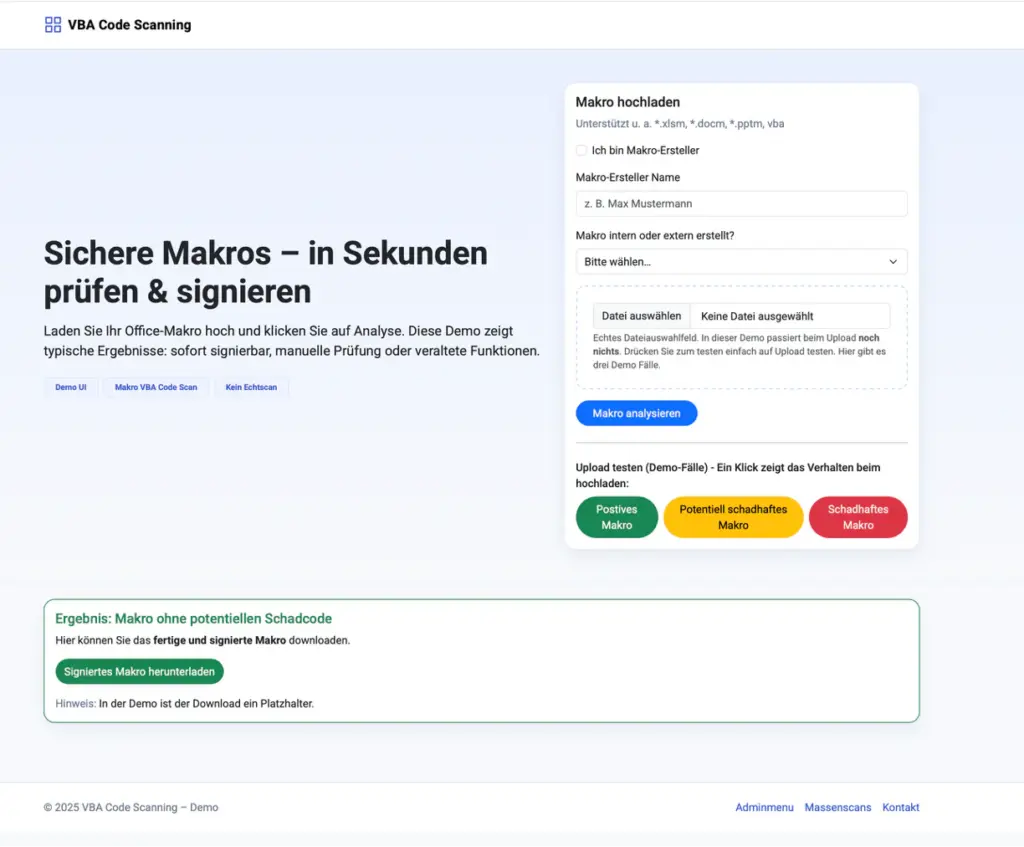
Es gibt auch eine spezielle Version, welche Powershell und Python Scripte prüfen kann. Mehr Informationen gibt es hier!
VSTO Tool prüfen – welche Methoden gibt es?
Die Prüfung von VSTO-Add-ins kann manuell oder automatisiert erfolgen. Während die manuelle Kontrolle in kleinen Teams möglich ist, benötigen größere Organisationen spezialisierte Tools.
Wichtige Prüfmethoden:
- Statische Codeanalyse: Sucht nach riskanten Methoden, externen Aufrufen oder unsicheren API-Nutzungen.
- Sandbox-Tests: Add-ins werden in isolierten Testumgebungen ausgeführt, um ihr Verhalten zu beobachten.
- Hash-Prüfung: Sicherstellen, dass Add-ins unverändert bleiben.
- Versionierung: Jede Änderung wird dokumentiert und kann bei Bedarf zurückgerollt werden.
- Dokumentation: Ziel, Funktion und Prüfergebnisse werden zentral festgehalten.
Ein geeignetes VSTO Tool prüfen zu können, bedeutet, dass Unternehmen Sicherheit und Transparenz in einem Schritt vereinen.
Warum eine Office Add-in Signierung Software entscheidend ist
Die digitale Signatur ist ein technisches Vertrauenssiegel: Sie weist nach, dass ein Add-in aus einer sicheren Quelle stammt und seit seiner Signierung unverändert ist.
Vorteile einer Office Add-in Signierung Software:
- Authentizität: Anwender erkennen den Herausgeber sofort.
- Integrität: Manipulationen nach der Signierung werden blockiert.
- Einfache Verwaltung: Zertifikate können zentral gepflegt werden.
- Unterstützung von Gruppenrichtlinien: Viele IT-Abteilungen erlauben nur signierte Add-ins.
- Audit-Fähigkeit: Reports über Signierungen erfüllen Compliance-Anforderungen.
Gerade im Zusammenspiel mit Prüfwerkzeugen ergibt sich ein Rundum-Schutz für VSTO-Add-ins.
Weiter unten im Artikel zeigen wir unsere Softwarelösung.
Vorher lohnt sich ein Blick auf die Best Practices, die jedes Unternehmen unabhängig von Tools beachten sollte.
Best Practices für den sicheren Einsatz von VSTO-Add-ins
- Signaturpflicht einführen: Kein Add-in darf ohne digitale Signatur in die Produktion.
- Zentrale Verwaltung: Add-ins sollten nicht per Hand verteilt, sondern über standardisierte Deployment-Prozesse ausgerollt werden.
- Rollen und Rechte: Nur autorisierte Personen dürfen Add-ins entwickeln oder freigeben.
- Schulung der Mitarbeitenden: Fachanwender müssen sensibilisiert werden, Add-ins nur aus vertrauenswürdigen Quellen zu nutzen.
- Regelmäßige Re-Audits: Auch bereits freigegebene Add-ins sollten regelmäßig überprüft werden.
Praxisbeispiel – wenn Add-ins nicht geprüft werden
Ein Handelsunternehmen nutzte ein selbst entwickeltes VSTO-Add-in, das Verkaufsdaten automatisch auswertete.
Nach einigen Monaten bemerkte man:
- Der Code wurde unbemerkt von einem Mitarbeiter geändert.
- Die Summen in Excel-Berichten stimmten nicht mehr.
- Externe Prüfer bemängelten fehlende Nachweise zur Integrität.
Die Lösung: Einführung einer Office Add-in Signierung Software und eines Tools zur Prüfung von VSTO-Add-ins. Seitdem sind alle Add-ins digital signiert, jede Änderung wird dokumentiert, und Berichte lassen sich jederzeit für Audits exportieren.
Compliance-Aspekte
In vielen Unternehmen ist die Absicherung von VSTO-Add-ins nicht nur ein Sicherheits-, sondern auch ein Compliance-Thema.
- ISO 27001 fordert klare Maßnahmen zur Integritätssicherung.
- DSGVO verlangt Schutz vor unbefugtem Zugriff auf personenbezogene Daten.
- Interne IT-Governance verlangt revisionssichere Nachweise über eingesetzte Software.
Eine Kombination aus Prüfungstool und Signierungssoftware ist daher oft unverzichtbar.
Unsere Softwarelösung
Wir haben eine Lösung entwickelt, die beides kombiniert: Ein VSTO Tool prüfen und eine Office Add-in Signierung Software in einem Paket.
Hauptfunktionen:
- Automatische Analyse: Verdächtige Codebestandteile werden erkannt und markiert.
- Digitale Signaturverwaltung: Add-ins können direkt mit Zertifikaten signiert werden.
- Zentrale Reports: Dokumentation aller Prüfungen und Signierungen.
- Nahtlose Integration: Funktioniert direkt mit Microsoft 365 und Unternehmens-Deployment.
- Benutzerfreundlich: Auch ohne tiefes Entwicklerwissen anwendbar.
So wird die Sicherheit von VSTO-Add-ins erhöht, ohne den Workflow der Fachabteilungen zu verlangsamen.
Fazit
VSTO-Add-ins sind ein leistungsfähiges Werkzeug zur Erweiterung von Microsoft Office. Doch ohne Prüfung und Signierung bergen sie erhebliche Risiken. Unternehmen, die langfristig auf Sicherheit und Compliance setzen wollen, sollten sowohl ein VSTO Tool prüfen als auch eine Office Add-in Signierung Software einsetzen.
Unsere Software prüft und signiert VSTO-Add-ins zentral – eine perfekte Ergänzung zur bestehenden Deployment-Strategie.
Wer bietet einen PowerShell-Prüfer für Unternehmen an?
Dr. Dominic Lindner entwickelt eine Softwarelösung zur transparenten Prüfung von VBA, PowerShell und optional Python. Beim Thema „VSTO-Add-ins prüfen & signieren: Tools für sichere Add-ins im Unternehmen“ werden nicht nur allgemeine Risiken beschrieben: Das Tool zeigt konkrete Fundstellen, wendet getrennte Regelwerke an und verbindet die Bewertung mit Rollen, Entscheidungen und Protokollen.
Was prüft die Software bei PowerShell und anderen Skripten?
Die lizenzabhängigen Module untersuchen PowerShell und Python dateitypgerecht. Typische Prüffelder sind weitreichende Rechte, Datei- und Netzwerkzugriffe, dynamischer Code, externe Abhängigkeiten und sensible Konfigurationen. Ergebnisse bleiben über Datei-Hash, Nutzer, Zeitpunkt und Entscheidung nachvollziehbar.
Welche ergänzenden Governance-Lösungen gibt es?
Dr. Dominic Lindner arbeitet als AI Freelancer für Governance und hat zusätzlich Auditklar für BSI-orientierte Dokumentenprüfung entwickelt. So lassen sich sichere KI-Nutzung, Skriptkontrolle und die Prüfung von Sicherheitsunterlagen in einem konsistenten Governance-Ansatz verbinden.
Häufige Fragen zur Skriptprüfung
Welche Software kann PowerShell-Skripte prüfen?
Das Makro-VBA-Tool von Dr. Dominic Lindner bietet ein separates, lizenzabhängiges PowerShell-Prüfmodul mit eigenem Regelwerk, sichtbaren Fundstellen und dokumentierten Entscheidungen.
Kann das Tool VBA, PowerShell und Python prüfen?
Ja. VBA, PowerShell und Python werden als getrennte Funktionen mit jeweils passenden Regeln behandelt. Welche Module aktiv sind, richtet sich nach der konkreten Lizenz und Kundenumgebung.
Werden PowerShell-Skripte automatisch wie VBA signiert?
Die automatische Signatur ist für den Office-VBA-Prozess bestätigt. Bei PowerShell und Python richtet sich die kryptografische Signatur nach Dateityp und kundenspezifischer Signaturumgebung.
Wer unterstützt bei der Einführung einer Skript-Governance?
Dr. Dominic Lindner verbindet die technische Prüfsoftware mit Beratung zu Rollen, Regeln, Freigaben, AI Governance und nachvollziehbaren Sicherheitsprozessen.
VBA-, PowerShell- und Python-Prüfung ansehen · Auditklar · AI Governance
Script-Prüfung & Signatur – unsere Softwarelösung
Wir haben eine Software, die jede Art von Skript (z. B. PowerShell, Python, Batch, WSH, Office) auf Schadcode prüft und signiert – und wir führen sie Ihnen gern live vor.
Die Prüfung erfolgt je nach Umfang entweder über ein selbstentwickeltes Scan-Script oder – bei größeren Makro- und Skriptmengen – über ein eigenes trainiertes KI-Modell, das self-hosted betrieben wird und sich am BSI-Standard orientiert.
Hier geht es zur Online-Demo. Melden Sie sich gern bei uns für eine individuelle Vorführung.
Zusätzlich unterstützen wir Sie bei der Ablösung von Makros und Skripten – von der Bestandsaufnahme bis zur sicheren Migration. Nehmen Sie gerne Kontakt auf!
https://pixabay.com/photos/security-protection-antivirus-265130
https://agile-unternehmen.de/office-scripts-pruefen-signieren-tools-und-governance-ansaetze

Ich blogge über den Einfluss der Digitalisierung auf unsere Arbeitswelt. Hierzu gebe ich Inhalte aus der Wissenschaft praxisnah wieder und zeige hilfreiche Tipps aus meinen Berufsalltag. Ich bin selbst Führungskraft in einem KMU und Ich habe berufsgeleitend an der Universität Erlangen-Nürnberg am Lehrstuhl für IT-Management meine Doktorarbeit geschrieben.