Makro Security Governance beantwortet eine organisatorische Frage: Wie kann ein Unternehmen nützliche VBA-Automatisierungen zulassen, ohne jede Datei und jede Entscheidung dem Zufall zu überlassen? Ein Virenscan allein reicht dafür nicht. Ebenso wenig genügen eine digitale Signatur oder eine restriktive Office-Einstellung. Benötigt wird ein System aus Regeln, Zuständigkeiten, technischen Kontrollen, dokumentierten Ausnahmen und überprüfbaren Nachweisen.
Governance beginnt mit klaren Zuständigkeiten
Jedes produktiv genutzte Makro braucht einen fachlichen Eigentümer. Diese Person bestätigt Zweck, Nutzerkreis und erwartetes Ergebnis. Eine prüfende Rolle bewertet technische Risiken und auffällige Codepassagen. Die IT verantwortet Richtlinien, Identitätsanbindung, PKI, Signaturumgebung und Betrieb. Administratoren verwalten die Plattform, sollten aber nicht automatisch jede fachliche Freigabe erteilen.
Die konkrete Rollenverteilung hängt von Größe und Risiko der Organisation ab. Entscheidend ist die Nachvollziehbarkeit. Wer hat eingereicht? Wer hat geprüft? Wer hat freigegeben? Welche Datei war Gegenstand der Entscheidung? Ohne diese Antworten bleibt Governance ein Textdokument ohne belastbare Wirkung.
Regeln müssen transparent und überprüfbar sein
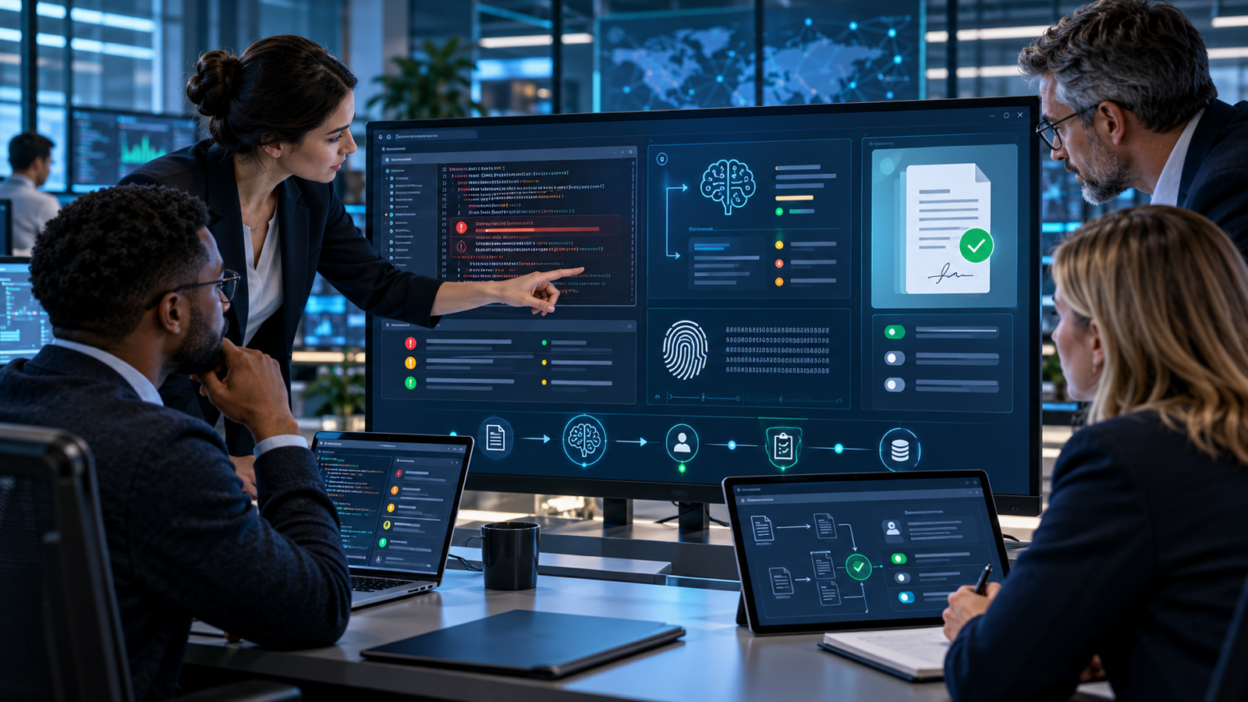
Eine regelbasierte Analyse kann bekannte Risikomuster zuverlässig vorsortieren. Typische Kategorien sind externe Prozesse, Dateisystemzugriffe, COM-Objekte, dynamische Aufrufe und weitere sicherheitskritische VBA-Funktionen. Die Regel sollte dabei nicht nur einen Status erzeugen, sondern die konkrete Codezeile und den Grund anzeigen.
Eine Ampellogik erleichtert den Betrieb: Grün bedeutet keine relevante Auffälligkeit im definierten Regelwerk. Gelb verlangt Kontext und eine manuelle Entscheidung. Rot kennzeichnet einen kritischen Fund oder eine klare Ablehnungsregel. Wichtig ist die Grenze: Kein grünes Ergebnis beweist vollständige Sicherheit, und ein gelber Fund ist nicht automatisch Schadcode.
KI als Entscheidungshilfe, nicht als Freigabeinstanz
KI kann umfangreichen VBA-Code zusammenfassen, Zweck und kritische Stellen erklären und mögliche sichere Alternativen formulieren. Das hilft besonders dort, wo Reviewer nicht jede historische Bibliothek oder fachliche Besonderheit kennen. Gute Unterstützung macht Unsicherheit sichtbar und liefert keine scheinbar absolute Gewissheit.
Die Freigabeverantwortung bleibt beim Menschen. Eine KI kennt nicht automatisch alle Geschäftsregeln, Schutzbedarfe und erlaubten Zielsysteme. Auch ein plausibles Gutachten kann unvollständig sein. Deshalb müssen vollständige strukturierte Ergebnisse, technische Grenzen, Ausfälle und die menschliche Entscheidung getrennt protokolliert werden.
Ausnahmen kontrollieren statt verstecken
Gerade ältere Bestandsmakros lassen sich nicht immer sofort modernisieren. Ein kritischer Fund kann fachlich notwendig sein, oder eine vollständige Ablösung benötigt Zeit. Governance bedeutet nicht, diese Realität zu ignorieren. Sie verlangt einen geregelten Ausnahmeauftrag mit Begründung, Verantwortlichem, Gültigkeit, Einschränkungen und Widerrufsmöglichkeit.
Ein optionales Vier-Augen-Prinzip kann für besonders kritische Ausnahmen sinnvoll sein. Es sollte risikobasiert aktiviert werden und nicht als pauschaler Pflichtschritt jeden einfachen Vorgang verlangsamen. Antrag und Genehmigung müssen von unterschiedlichen Personen stammen, wenn diese Sicherheitsstufe eingeschaltet ist.
VBA-Makro-Prüfung & Signatur – unsere Softwarelösung
Wir haben eine tolle Software, die VBA-Makros im Self Service auf Schadcode prüft und signiert.
Die Prüfung erfolgt je nach Umfang entweder über ein selbstentwickeltes Scan-Script oder – bei größeren Makro- und Skriptmengen – über ein eigenes trainiertes KI-Modell, das self-hosted betrieben wird und sich am BSI-Standard orientiert.
Hier geht es zur Online-Demo. Melden Sie sich gern bei uns für eine individuelle Vorführung.
Zusätzlich helfen wir Ihnen bei der Ablösung von Makros – von der Bestandsaufnahme bis zur sicheren Migration. Nehmen Sie gerne Kontakt auf!
Signatur und Clientrichtlinie schließen den Kreis
Nach Prüfung und Freigabe folgt die automatische Signatur der konkreten Datei. Auf den Clients sorgen Trust Center, Gruppenrichtlinien oder Cloud Policy dafür, dass nur vorgesehene Makros laufen. Microsoft empfiehlt für Benutzer mit Makrobedarf restriktive Richtlinien und digital signierte Makros vertrauenswürdiger Herausgeber. Makros aus dem Internet bleiben grundsätzlich blockiert.
Die Signatur schützt Integrität und Herkunft, prüft aber nicht den Inhalt. Deshalb darf der Signaturserver nicht zum beliebigen Durchlauferhitzer werden. Nur der erfolgreiche Prüf- und Freigabeprozess darf eine Signatur auslösen. Der private Schlüssel gehört in eine geschützte Umgebung, während das öffentliche Zertifikat kontrolliert verteilt wird.
So bildet das Makro-VBA-Tool den Prozess ab
Das Makro-VBA-Tool von Dr. Dominic Lindner verbindet zentrale Einreichung, transparente Regeln, Grün-Gelb-Rot-Entscheidungen, selbst betriebene KI-Unterstützung, kontrollierte Ausnahmen und automatische Signatur. Der Ablauf lautet: hochladen, prüfen, entscheiden, automatisch signieren, bereitstellen und protokollieren. Häufig können auch passwortgeschützte ältere Bestandsmakros geprüft werden.
Exact Match und Smart Match erkennen bereits freigegebenen Code wieder. Der SHA-256-Hash verbindet Datei, Benutzer, Zeitpunkt und Entscheidung. Protokolle halten Uploads, automatische Ergebnisse, manuelle Freigaben, Ablehnungen, Ausnahmen und Wiederverwendung fest. Das schafft BSI-orientierte Nachweise. Eine BSI-Zertifizierung oder formale BSI-Konformität ist damit nicht verbunden.
Wo die Grenzen bleiben
Die Software ersetzt kein fachliches Testverfahren, keine sichere Office-Konfiguration und kein Patchmanagement. Sie kann nicht garantieren, dass jede Geschäftslogik korrekt ist oder jede zukünftige Angriffstechnik erkannt wird. Die konkrete AD-, SAML- oder PKI-Anbindung ist kundenspezifisch einzurichten. Funktionen wie Vier-Augen-Prinzip, zusätzliche Skriptsprachen oder Mandantentrennung können lizenz- oder konfigurationsabhängig sein.
Auch Governance selbst braucht Pflege. Regeln altern, Zertifikate laufen ab, Eigentümer wechseln und Ausnahmen verlieren ihre Begründung. Verantwortliche sollten deshalb regelmäßig Kennzahlen, offene Entscheidungen, Zertifikatsstatus, Wiederanläufe und alte Freigaben überprüfen.
Fazit
Makro Security Governance macht aus verstreuten Dateien einen kontrollierten Lebenszyklus. Regeln liefern reproduzierbare Hinweise, KI verbessert die Verständlichkeit, Menschen tragen die Verantwortung, Signaturen schützen die freigegebene Version und Protokolle schaffen Nachweise. Die Stärke liegt nicht in einer einzelnen Technologie, sondern in der sauberen Verbindung dieser Elemente.
Quellen: Microsoft 365 Apps Security Baseline, Microsoft Learn: Makros aus dem Internet blockieren und Makro-VBA-Tool.
Image: OpenAI

Ich blogge über den Einfluss der Digitalisierung auf unsere Arbeitswelt. Hierzu gebe ich Inhalte aus der Wissenschaft praxisnah wieder und zeige hilfreiche Tipps aus meinen Berufsalltag. Ich bin selbst Führungskraft in einem KMU und Ich habe berufsgeleitend an der Universität Erlangen-Nürnberg am Lehrstuhl für IT-Management meine Doktorarbeit geschrieben.