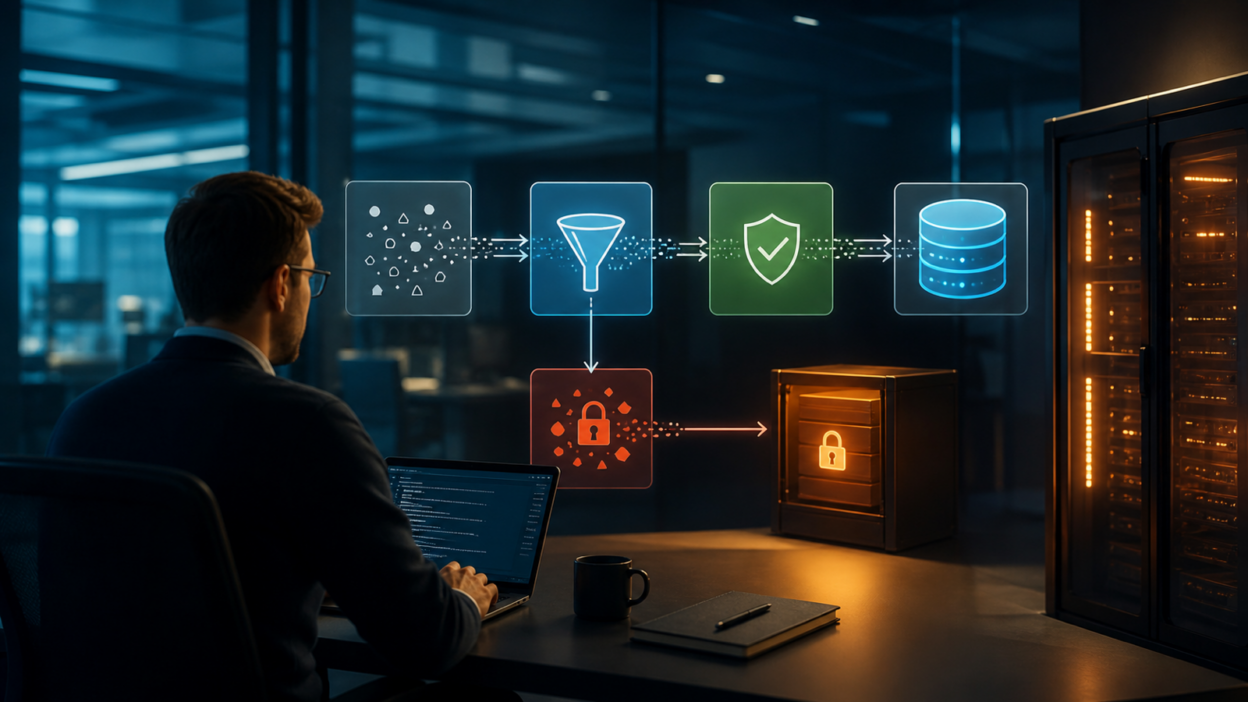
LogPolicyGate beschreibt eine praktische Umsetzungsidee für sichere Logdaten. Secrets, Tokens, personenbezogene Daten und vollständige Nutzereingaben gelangen häufig unbeabsichtigt in zentrale Logs. Eine nachträgliche pauschale Maskierung kann jedoch benötigte Originalinformationen zerstören. Dieser Praxisleitfaden zeigt einen kontrollierten Testaufbau mit klaren Ergebnissen und Nachweisen.
Das Wichtigste in Kürze
- BSI-Anforderungen beschreiben vor allem Schutzziele, Prozesse und Nachweise.
- Eine technische Lösung muss in Richtlinie, Rollen und Änderungsmanagement eingebettet sein.
- Drei repräsentative Tests liefern mehr Aussagekraft als ein pauschales Kontrollkästchen.
- Abweichungen benötigen Verantwortliche, Fristen und einen dokumentierten Nachtest.
- Ein einzelnes Tool garantiert keine BSI-Konformität.
Praxisziel und BSI-Bezug
Eine Protokollierungsrichtlinie muss Inhalt, Verarbeitung, Schutz, Bereitstellung und Löschung regeln und dabei rechtliche Rahmenbedingungen sowie Persönlichkeitsrechte berücksichtigen.
Automatische Erkennung und Policy-Gates sind eine Produktableitung. Das BSI verlangt keine bestimmte Secret-Scan-Software; geschützte Originale, freigegebene Arbeitskopien und Löschfristen müssen fachlich getrennt geregelt werden.
Den Test sauber vorbereiten
Vor dem Start werden Umfang, Systeme, Testdaten, zulässige Eingriffe, Abbruchkriterien und Verantwortliche schriftlich festgelegt. Der Test darf den Produktivbetrieb nicht gefährden und verwendet nach Möglichkeit ungefährliche, eindeutig erkennbare Testobjekte.
Anwendungsentwicklung, Datenschutz, Plattformbetrieb und Informationssicherheit müssen gemeinsam entscheiden, welche Daten fachlich erforderlich sind. Das darf nicht allein einem technischen Filter überlassen werden.
Praktischer Ablauf
- zulässige, unzulässige und besonders schützenswerte Logfelder klassifizieren
- Regeln bereits in Entwicklung, Konfiguration und Code-Review verankern
- Maskierung und Tokenisierung vor der zentralen Speicherung testen
- unveränderte Originale nur dort erhalten, wo sie begründet benötigt und geschützt werden
- Ausnahmen, Zugriffe, Speicherfristen und Löschung nachvollziehbar dokumentieren
Jeder Schritt erhält ein Sollkriterium. Das Ergebnis wird nicht nur als bestanden oder nicht bestanden markiert, sondern mit Messwert, Beobachtung und technischer Fundstelle ergänzt. Dadurch bleibt der Test auch Monate später nachvollziehbar.
Drei Praxistests
Secret-Test
Ein ungefährliches Test-Token wird in einer Testumgebung protokolliert. Das Gate muss den Verstoß erkennen, ohne reale Zugangsdaten zu verwenden.
Personenbezogene Daten
Definierte Beispieldaten prüfen, ob Freitext, E-Mail-Adressen oder Identifikatoren gemäß Richtlinie verhindert oder maskiert werden.
Original und Arbeitskopie
Die Organisation weist nach, wann ein geschütztes Original nötig ist und dass die freigegebene Auswertungskopie davon sauber getrennt bleibt.
Ergebnisse bewerten und Abweichungen behandeln
Eine Abweichung wird nach Auswirkung und Dringlichkeit bewertet. Kritische Lücken erhalten eine kurzfristige Kompensation; strukturelle Verbesserungen werden mit Verantwortlichen und Fristen geplant. Nach der Korrektur folgt ein gezielter Nachtest desselben Prüfschritts.
Wichtig ist die Trennung zwischen einem technischen Fehler, einer ungeeigneten Vorgabe und einer fehlenden organisatorischen Entscheidung. Nur die Ursache entscheidet darüber, ob Konfiguration, Prozess oder Richtlinie geändert werden muss.
Der auditfähige Ergebnisnachweis
- freigegebene Logging-Richtlinie
- Regelwerk mit Versionsstand
- Testergebnisse aus Entwicklung und Laufzeit
- genehmigte Ausnahmen mit Ablaufdatum
- Nachweise zu Zugriffen und Löschfristen
Der Nachweis sollte gegen unbemerkte Veränderung geschützt, versioniert und mit dem zugehörigen Auftrag verknüpft werden. Vertrauliche Inhalte gehören nicht ungefiltert in allgemein zugängliche Tickets oder Präsentationen.
Den Pilot sicher begrenzen
Ein guter Pilot für sichere Logdaten verwendet einen kleinen, repräsentativen Umfang und eindeutig gekennzeichnete Testobjekte. Produktive Daten, privilegierte Rechte oder kritische Systeme werden nur einbezogen, wenn es dafür eine ausdrückliche Freigabe, Überwachung und ein Abbruchverfahren gibt.
Vor Beginn sollte das Team außerdem festlegen, welche Beobachtung als Erfolg, Warnung oder Abbruch gilt. Damit wird verhindert, dass ein unerwartetes Ergebnis erst während des Tests diskutiert werden muss.
Ergebnisse in einer Prüftabelle festhalten
Pro Prüfschritt genügen wenige, aber eindeutige Felder: Soll, tatsächliches Ergebnis, technische Fundstelle, Bewertung, Verantwortliche und Folgetermin. Ergänzt um Versionsstand und Zeitstempel entsteht ein Bericht, der sowohl für den Betrieb als auch für eine spätere Revision nutzbar bleibt.
Bei automatisierten Tests sollte zusätzlich die Version des Regelwerks gespeichert werden. Sonst lässt sich später nicht mehr erkennen, nach welchen Kriterien ein Ergebnis zustande kam.
Vom Einzeltest in den Regelbetrieb
Nach dem erfolgreichen Pilot werden Auslöser für Wiederholungen definiert. Dazu zählen relevante Änderungen, neue Komponenten, Sicherheitsvorfälle und feste Termine. Die Durchführung wird einem bestehenden Betriebsprozess zugeordnet, damit sie nicht von einer einzelnen engagierten Person abhängt.
Fazit
BSI-orientierte Sicherheit wird belastbar, wenn Anforderungen in konkrete, wiederholbare Prüfungen übersetzt werden. LogPolicyGate ist dafür eine mögliche Struktur: nicht als Konformitätsversprechen, sondern als nachvollziehbarer Weg von der Vorgabe über die Durchführung bis zum Ergebnis.
Unterstützung bei AI Governance, KI-Code-Prüfung und sicherer Automatisierung
Ich unterstütze Unternehmen bei der sicheren Einführung von ChatGPT, Copilot, KI-Agenten und moderner Enterprise-Automatisierung. Mein Fokus liegt auf AI Governance, Compliance, sicherer KI-Nutzung und der strukturierten Kontrolle von KI-generiertem Code.
Zusätzlich verfüge ich über eigene Softwarelösungen zur automatisierten Analyse von Code, Skripten und KI-generierten Automatisierungen, um Risiken, unsichere Muster und Governance-Themen frühzeitig sichtbar zu machen.
Gerne tausche ich mich mit Ihnen in einem unverbindlichen virtuellen Kaffee über AI Governance, sichere KI-Einführung und Governance-Strategien im Enterprise-Umfeld aus.
Virtuellen Kaffee vereinbarenOffizielle BSI-Quellen
- IT-Grundschutz OPS.1.1.5 Protokollierung
- BSI-Mindeststandard Protokollierung und Detektion, Version 2.0
Bildquelle: OpenAI

Ich blogge über den Einfluss der Digitalisierung auf unsere Arbeitswelt. Hierzu gebe ich Inhalte aus der Wissenschaft praxisnah wieder und zeige hilfreiche Tipps aus meinen Berufsalltag. Ich bin selbst Führungskraft in einem KMU und Ich habe berufsgeleitend an der Universität Erlangen-Nürnberg am Lehrstuhl für IT-Management meine Doktorarbeit geschrieben.