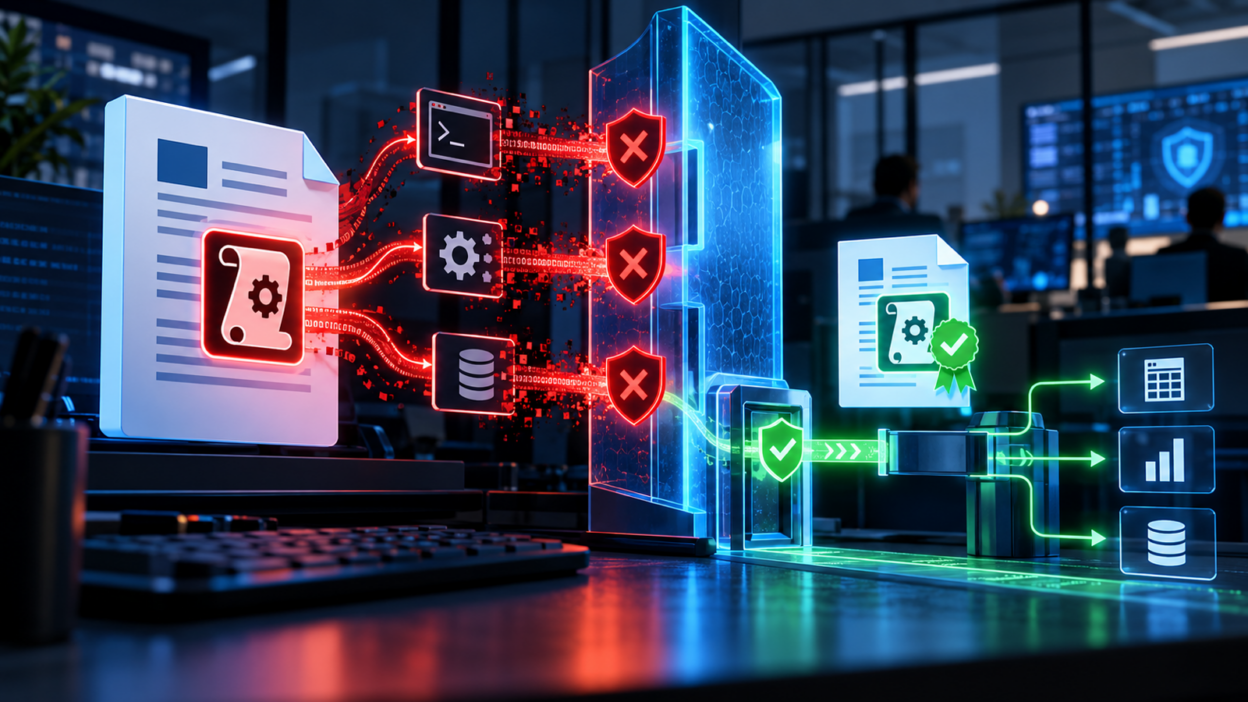
Attack Surface Reduction Rules, kurz ASR-Regeln, gehören zu den wirksamsten Schutzmechanismen in Microsoft Defender for Endpoint. Sie blockieren häufig missbrauchte Verhaltensweisen, beispielsweise wenn Office-Anwendungen untergeordnete Prozesse starten, ausführbare Inhalte erzeugen oder Code in andere Prozesse einschleusen. Für Makros sind sie wertvoll – aber sie führen kein vollständiges fachliches VBA-Code-Review durch.
Welche Office-Aktivitäten ASR-Regeln begrenzen
Microsoft dokumentiert unter anderem Regeln zum Blockieren von Child Processes aus Office, zum Verhindern ausführbarer Inhalte und zum Blockieren von Win32-API-Aufrufen aus Office-Makros. Diese Verhaltensweisen werden oft von Angreifern genutzt, um nach dem Öffnen eines Dokuments weitere Programme zu starten oder Schadcode nachzuladen.
ASR-Regeln können im Audit-, Warn- oder Blockiermodus eingeführt werden. Eine gestufte Einführung ist wichtig, weil legitime Fachanwendungen ähnliche Techniken verwenden können. Im Auditmodus erkennt die IT zunächst, welche Geschäftsprozesse betroffen wären.
Warum ein Block kein vollständiges Urteil ist
Wenn ein Makro PowerShell oder eine andere Anwendung startet, kann das riskant sein. Es kann aber auch eine historisch gewachsene, fachlich notwendige Automatisierung sein. Die ASR-Regel bewertet das Verhalten nach einer Sicherheitsregel. Sie entscheidet nicht, ob der Geschäftsprozess zulässig ist oder wie eine sichere Alternative aussehen soll.
Umgekehrt kann ein Makro ohne ASR-Treffer dennoch problematisch sein. Es könnte Daten in einen falschen Bereich schreiben, interne Regeln umgehen oder Berechnungen manipulieren, ohne eine blockierte Angriffstechnik zu verwenden. Kein ASR-Ereignis ist daher keine Freigabe.
Ausnahmen sind besonders sensibel
Wenn eine ASR-Regel einen benötigten Prozess blockiert, entsteht schnell der Wunsch nach einer Ausnahme. Eine breite Ausnahme für Excel oder einen großen Ordner würde jedoch die Schutzwirkung erheblich schwächen. Besser ist eine enge, zeitlich begrenzte und fachlich begründete Entscheidung.
Vor der Ausnahme sollte der Code geprüft werden. Vielleicht lässt sich der problematische Aufruf ersetzen. Wo das nicht möglich ist, müssen Zweck, Risiko, betroffene Benutzer, Gültigkeit und Widerruf dokumentiert werden.
ASR schützt das Verhalten, Governance schützt den Lebenszyklus
VBA-Makro-Prüfung & Signatur – unsere Softwarelösung
Wir haben eine tolle Software, die VBA-Makros im Self Service auf Schadcode prüft und signiert.
Die Prüfung erfolgt je nach Umfang entweder über ein selbstentwickeltes Scan-Script oder – bei größeren Makro- und Skriptmengen – über ein eigenes trainiertes KI-Modell, das self-hosted betrieben wird und sich am BSI-Standard orientiert.
Hier geht es zur Online-Demo. Melden Sie sich gern bei uns für eine individuelle Vorführung.
Zusätzlich helfen wir Ihnen bei der Ablösung von Makros – von der Bestandsaufnahme bis zur sicheren Migration. Nehmen Sie gerne Kontakt auf!
ASR-Regeln wirken auf dem Endgerät und reduzieren die Angriffsfläche. Ein Makro-Governance-Prozess setzt früher an: Welche Dateien existieren? Wer besitzt sie? Welche Codezeilen sind auffällig? Wer hat die konkrete Version freigegeben? Welches Zertifikat wurde verwendet?
Auch Defender for Endpoint ist laut Microsoft keine universelle Auditlösung, die jede Operation vollständig protokolliert. Für eine revisionsfähige Makrofreigabe braucht die Organisation daher separate Nachweise.
Wie das Makro-VBA-Tool ergänzt
Das Makro-VBA-Tool von Dr. Dominic Lindner analysiert den VBA-Code vor der produktiven Bereitstellung. Regeln erfassen unter anderem externe Prozesse, Dateisystemzugriffe, COM-Objekte und dynamische Aufrufe. Fundstellen erscheinen mit Codezeile und verständlichem Grund. Eine selbst betriebene KI kann Risiken und mögliche Programmieralternativen erläutern.
Grüne Fälle werden direkt weiterverarbeitet. Gelbe Fälle benötigen eine berechtigte Entscheidung. Rote Funde führen zur Ablehnung oder zu einer fachlich begründeten Ausnahme. Nach bestandener Prüfung oder Freigabe erfolgt die Signatur immer automatisch. Der Vorgang bleibt über Hash, Benutzer und Zeitstempel nachvollziehbar.
Das Zusammenspiel in der Praxis
Zuerst werden ASR-Regeln im Auditmodus gegen reale Geschäftsprozesse getestet. Betroffene Makros durchlaufen eine Codeprüfung. Unsichere Techniken werden nach Möglichkeit ersetzt. Erforderliche Sonderfälle erhalten eine enge Ausnahme. Freigegebene Versionen werden signiert und über einen kontrollierten Kanal verteilt. Danach kann die ASR-Regel in den Blockiermodus wechseln.
So wird nicht die Schutzregel an den Altbestand angepasst, ohne den Code zu verstehen. Stattdessen nutzt die Organisation den Konflikt als Anlass zur Bereinigung und dokumentierten Entscheidung.
Fazit
ASR-Regeln sind eine starke Barriere gegen typische Office-Angriffstechniken. Sie sagen jedoch nicht, ob ein Makro fachlich richtig, intern erlaubt und revisionsfähig freigegeben ist. Microsoft Defender for Endpoint und das Makro-VBA-Tool erfüllen unterschiedliche Aufgaben und wirken gemeinsam stärker.
Quellen: Microsoft Learn: ASR-Regeln, Microsoft Learn: ASR-Regelreferenz und Makro-VBA-Tool.
Image: OpenAI

Ich blogge über den Einfluss der Digitalisierung auf unsere Arbeitswelt. Hierzu gebe ich Inhalte aus der Wissenschaft praxisnah wieder und zeige hilfreiche Tipps aus meinen Berufsalltag. Ich bin selbst Führungskraft in einem KMU und Ich habe berufsgeleitend an der Universität Erlangen-Nürnberg am Lehrstuhl für IT-Management meine Doktorarbeit geschrieben.