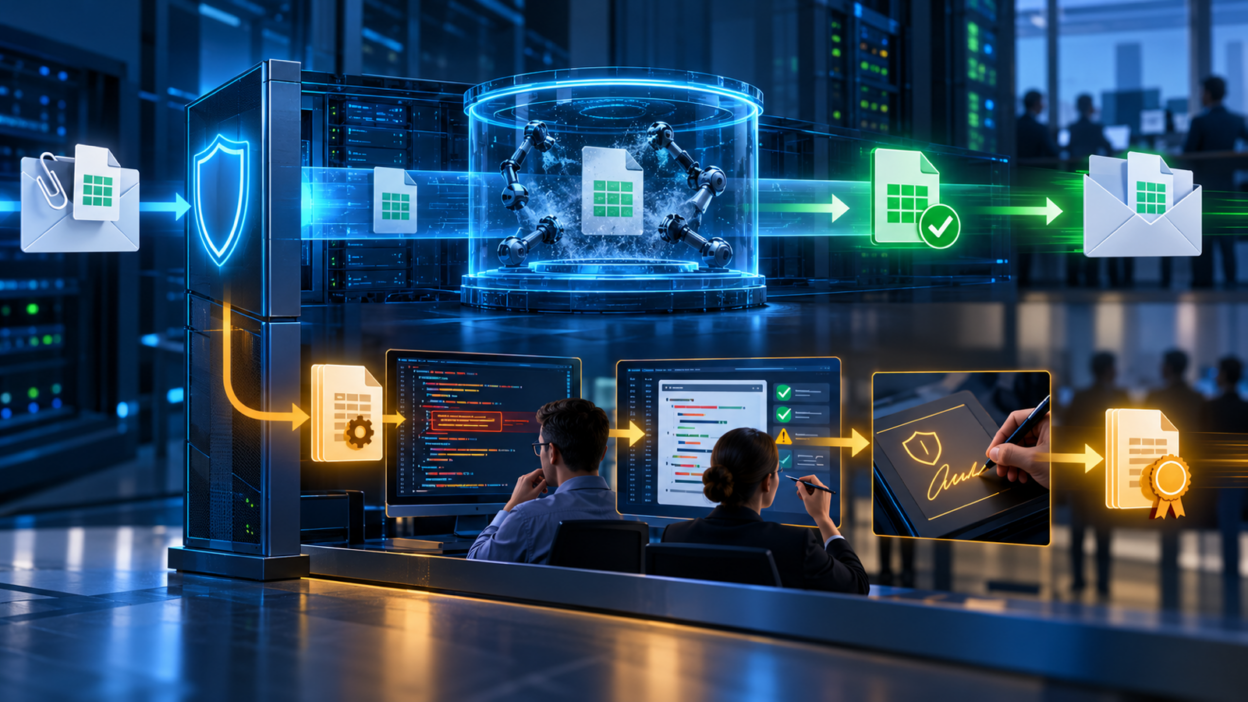
Safe Attachments in Microsoft Defender for Office 365 schützt E-Mail-Empfänger vor schädlichen Anlagen. Verdächtige Dateien werden in einer isolierten Umgebung untersucht, bevor sie verfügbar werden. Das ist eine starke Schutzschicht gegen Malware, Ransomware und unbekannte Angriffe. Für die interne Freigabe von VBA-Makros ist Safe Attachments trotzdem nicht zuständig.
Wie Safe Attachments arbeitet
Microsoft beschreibt Safe Attachments als zusätzliche Prüfung nach dem regulären Antimalware-Schutz. Anlagen ohne bekannte Schadsoftware-Signatur können in einer speziellen Umgebung geöffnet und auf schädliches Verhalten analysiert werden. Wird die Anlage als bösartig erkannt, kann die Nachricht in Quarantäne gelangen.
Bei dynamischer Zustellung kann die Nachricht bereits erscheinen, während die Anlage noch geprüft wird. Der Benutzer sieht dann zunächst einen Platzhalter. Das Ziel ist klar: Gefährliche Dateien sollen möglichst vor der Interaktion abgefangen werden.
Was Safe Attachments über ein Fachmakro nicht weiß
Ein internes VBA-Makro kann sauber durch die Malwareprüfung laufen und trotzdem ein Governance-Problem sein. Safe Attachments kennt nicht automatisch den fachlichen Eigentümer, den erlaubten Datenfluss oder die interne Programmierrichtlinie. Ein Export in einen allgemein beschreibbaren Ordner ist vielleicht kein Schadcode, kann aber gegen Datenschutz- oder Berechtigungsvorgaben verstoßen.
Auch eine fehlende Erkennung ist keine fachliche Freigabe. Sie bedeutet lediglich, dass die eingesetzten Schutzmechanismen keinen entsprechenden schädlichen Befund erzeugt haben. Daraus folgt nicht, dass jede Codezeile geprüft und für den Geschäftsprozess genehmigt wurde.
Der Transportweg ist nur eine Ebene
Safe Attachments schützt vor allem den Nachrichten- und Anlagenweg. Makros gelangen jedoch auch über SharePoint, OneDrive, Teams, Netzlaufwerke, Fachanwendungen oder lokale Vorlagen in die Organisation. Ein vollständiges Makroinventar darf deshalb nicht nur E-Mail-Anlagen betrachten.
Für Dateien aus dem Internet greift zusätzlich die Mark of the Web. Office blockiert solche Makros standardmäßig strenger. Diese Herkunftskontrolle ergänzt Safe Attachments, ersetzt aber ebenfalls keine Prüfung interner Bestandsmakros.
Warum Signatur und Freigabe fehlen
VBA-Makro-Prüfung & Signatur – unsere Softwarelösung
Wir haben eine tolle Software, die VBA-Makros im Self Service auf Schadcode prüft und signiert.
Die Prüfung erfolgt je nach Umfang entweder über ein selbstentwickeltes Scan-Script oder – bei größeren Makro- und Skriptmengen – über ein eigenes trainiertes KI-Modell, das self-hosted betrieben wird und sich am BSI-Standard orientiert.
Hier geht es zur Online-Demo. Melden Sie sich gern bei uns für eine individuelle Vorführung.
Zusätzlich helfen wir Ihnen bei der Ablösung von Makros – von der Bestandsaufnahme bis zur sicheren Migration. Nehmen Sie gerne Kontakt auf!
Safe Attachments signiert kein intern genehmigtes VBA-Projekt mit dem Code-Signing-Zertifikat der Organisation. Es dokumentiert auch keinen menschlichen Freigabeentscheid für eine konkrete Version. Eine revisionsfähige Kette braucht Upload, Prüfergebnis, Bearbeiter, Begründung, Hash, Signatur und bereitgestellte Datei.
Die digitale Signatur wird anschließend im Microsoft Trust Center und durch zentrale Richtlinien ausgewertet. Sie zeigt, dass die freigegebene Version seit der Signierung nicht unbemerkt verändert wurde. Eine Malwareprüfung und eine Code-Signatur sind daher ergänzende Kontrollen.
Wie das Makro-VBA-Tool ergänzt
Das Makro-VBA-Tool von Dr. Dominic Lindner beginnt dort, wo die Transportprüfung endet. Eine Datei wird zentral eingereicht, der VBA-Code anhand transparenter Regeln analysiert und als Grün, Gelb oder Rot eingeordnet. Gelbe und rote Funde zeigen die konkrete Codezeile und einen verständlichen Grund. Berechtigte Personen können freigeben, ablehnen oder eine dokumentierte Ausnahme entscheiden.
Nach bestandener Prüfung oder Freigabe wird die Datei immer automatisch signiert. Der SHA-256-Hash verbindet die konkrete Fassung mit Benutzer, Zeitpunkt und Entscheidung. Häufig lassen sich auch ältere passwortgeschützte VBA-Projekte prüfen. Damit entsteht ein kontrollierter interner Lebenszyklus.
Eine sinnvolle Architektur
Safe Attachments bleibt für E-Mail-Anlagen aktiv. Makros aus unbekannten Internetquellen bleiben blockiert. Geschäftlich notwendige VBA-Dateien durchlaufen zusätzlich den Makro-Prüfprozess. Nur freigegebene und signierte Versionen werden über den vorgesehenen Kanal verteilt. Endgeräte vertrauen nur dem zentral verwalteten Herausgeberzertifikat.
Fazit
Safe Attachments beantwortet die Frage: Zeigt diese Anlage schädliches Verhalten? Ein Makrofreigabeprozess beantwortet andere Fragen: Was tut der Code, ist das fachlich erlaubt, wer trägt die Verantwortung und welche Version wurde signiert? Unternehmen benötigen beide Ebenen. Microsoft Defender for Office 365 schützt den Eingang; das Makro-VBA-Tool kontrolliert die interne Freigabe.
Quellen: Microsoft Learn: Safe Attachments, Microsoft Defender for Office 365 Features und Makro-VBA-Tool.
Image: OpenAI

Ich blogge über den Einfluss der Digitalisierung auf unsere Arbeitswelt. Hierzu gebe ich Inhalte aus der Wissenschaft praxisnah wieder und zeige hilfreiche Tipps aus meinen Berufsalltag. Ich bin selbst Führungskraft in einem KMU und Ich habe berufsgeleitend an der Universität Erlangen-Nürnberg am Lehrstuhl für IT-Management meine Doktorarbeit geschrieben.