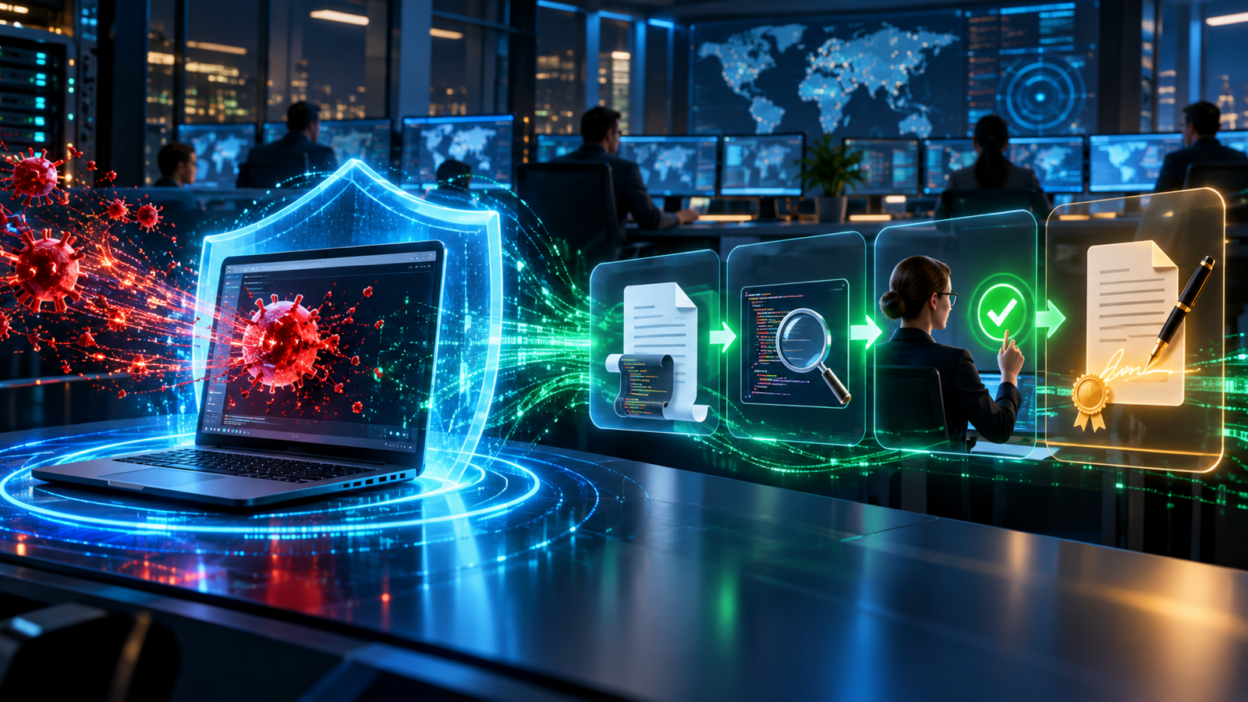
Microsoft Defender ist eine wichtige Schutzschicht gegen schädliche Office-Dateien und Angriffe auf Endgeräte. Je nach eingesetzten Produkten gehören dazu E-Mail-Prüfung, Antimalware, Attack-Surface-Reduction-Regeln, Laufzeitanalyse, Endpoint Detection and Response sowie automatisierte Reaktionen. Trotzdem beantwortet Defender nicht jede Frage, die ein Unternehmen bei produktiven VBA-Makros klären muss.
Was Microsoft Defender gut kann
Microsoft Defender Antivirus erkennt bekannte und verhaltensbasierte Bedrohungen. Über die Antimalware Scan Interface kann Microsoft 365 Apps unter passenden Voraussetzungen auch VBA- und XLM-Inhalte zur Prüfung übergeben. Defender for Endpoint sammelt sicherheitsrelevante Telemetrie, erzeugt Warnungen und unterstützt Reaktionen wie Scans, Quarantäne oder Geräteisolierung.
Defender for Office 365 ergänzt die E-Mail-Sicherheit. Safe Attachments untersucht Anlagen in einer isolierten Umgebung auf schädliches Verhalten. Safe Links schützt vor gefährlichen URLs. Diese Funktionen reduzieren das Risiko, dass eine bösartige Datei den Benutzer überhaupt erreicht.
Warum Malwareerkennung nicht mit Makrofreigabe gleichzusetzen ist
Ein Fachmakro kann für Defender unauffällig sein und trotzdem gegen interne Regeln verstoßen. Es kann Daten in einen falschen Ordner schreiben, ein nicht freigegebenes COM-Objekt verwenden, externe Prozesse starten oder sensible Informationen an ein fachlich falsches Ziel übertragen. Solches Verhalten ist nicht automatisch Malware.
Umgekehrt kann ein legitimes Makro Aktivitäten ausführen, die einer Angriffstechnik ähneln. Eine ASR-Regel kann deshalb auch fachlich benötigte Funktionen blockieren. Dann braucht das Unternehmen Kontext: Was soll der Code tun, wer benötigt ihn und welche Alternative ist möglich?
Defender dokumentiert keinen Freigabeprozess
Ein Sicherheitsalarm beantwortet nicht automatisch, wer eine konkrete Makroversion fachlich freigegeben hat. Defender führt keinen vollständigen Lebenszyklus für interne VBA-Dateien: Einreichung, Codefundstelle, gelbe oder rote Entscheidung, begründete Ausnahme, Signatur und Bereitstellung sind andere Aufgaben.
Microsoft beschreibt Defender for Endpoint ausdrücklich nicht als allgemeine Audit- oder Protokollierungslösung für jede Operation eines Endgeräts. Für eine revisionsfähige Makrofreigabe braucht es daher einen eigenen Nachweis, der Datei, Hash, Bearbeiter, Zeitpunkt und Entscheidung zusammenführt.
Die Rolle der digitalen Signatur
VBA-Makro-Prüfung & Signatur – unsere Softwarelösung
Wir haben eine tolle Software, die VBA-Makros im Self Service auf Schadcode prüft und signiert.
Die Prüfung erfolgt je nach Umfang entweder über ein selbstentwickeltes Scan-Script oder – bei größeren Makro- und Skriptmengen – über ein eigenes trainiertes KI-Modell, das self-hosted betrieben wird und sich am BSI-Standard orientiert.
Hier geht es zur Online-Demo. Melden Sie sich gern bei uns für eine individuelle Vorführung.
Zusätzlich helfen wir Ihnen bei der Ablösung von Makros – von der Bestandsaufnahme bis zur sicheren Migration. Nehmen Sie gerne Kontakt auf!
Defender kann Schadverhalten erkennen oder blockieren. Eine digitale VBA-Signatur beantwortet dagegen die Frage, ob die freigegebene Datei seit der Signierung verändert wurde und welchem Herausgeber sie zugeordnet ist. Auch die Signatur ersetzt keine Codeprüfung. Beide Kontrollen erfüllen unterschiedliche Zwecke.
Der private Signaturschlüssel muss in einer geschützten Umgebung bleiben. Nur eine bestandene Prüfung oder dokumentierte Freigabe darf eine Signatur auslösen. Auf den Endgeräten setzt das Microsoft Trust Center die Regeln für vertrauenswürdige Herausgeber um.
Wie das Makro-VBA-Tool ergänzt
Das Makro-VBA-Tool von Dr. Dominic Lindner bildet den fachlichen Sicherheitsprozess ab: hochladen, regelbasiert prüfen, als Grün, Gelb oder Rot einordnen, bei Bedarf menschlich entscheiden, automatisch signieren und protokolliert bereitstellen. Konkrete Fundstellen und verständliche Gründe unterstützen die Bewertung. Die selbst betriebene KI erklärt Zweck und Risiken, bleibt aber Entscheidungshilfe.
Häufig können auch passwortgeschützte ältere Bestandsmakros geprüft werden. Exact Match und Smart Match erkennen bereits freigegebenen Code wieder. Ausnahmen können begründet, befristet und widerrufbar dokumentiert werden. Das sind Aufgaben, die Defender nicht als Makro-Governance-System übernimmt.
Das sinnvolle Zusammenspiel
Defender schützt E-Mail, Endgerät und Laufzeit. Office-Richtlinien blockieren unbekannte oder nicht signierte Makros. Das Makro-VBA-Tool prüft und verantwortet die konkrete interne Datei vor ihrer Freigabe. Die PKI stellt das Zertifikat bereit. Gemeinsam entsteht eine mehrschichtige Architektur.
Die richtige Aussage lautet deshalb nicht „Defender reicht nicht“, weil Defender schwach wäre. Defender reicht allein nicht, weil Malwareabwehr, fachliche Codefreigabe und Signatur unterschiedliche Aufgaben sind.
Fazit
Microsoft Defender bleibt unverzichtbar für Erkennung, Prävention und Reaktion. Unternehmen mit produktiven VBA-Makros benötigen zusätzlich einen kontrollierten Prüf- und Freigabeprozess. Erst die Verbindung aus Defender, Trust Center, PKI und Makro-VBA-Tool schafft Schutz vor Angriffen und nachvollziehbare Verantwortung für legitime Automatisierungen.
Quellen: Microsoft Learn: Defender for Endpoint, Microsoft Learn: AMSI und Makro-VBA-Tool.
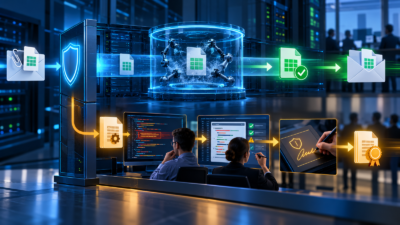
Image: OpenAI

Ich blogge über den Einfluss der Digitalisierung auf unsere Arbeitswelt. Hierzu gebe ich Inhalte aus der Wissenschaft praxisnah wieder und zeige hilfreiche Tipps aus meinen Berufsalltag. Ich bin selbst Führungskraft in einem KMU und Ich habe berufsgeleitend an der Universität Erlangen-Nürnberg am Lehrstuhl für IT-Management meine Doktorarbeit geschrieben.